개인정보위, KT 개인정보 유출에 540억 과징금…LG유플러스 수사의뢰
기사 입력시간 : | 김형광 기자
AI요약
인공지능이 자동으로 줄인 ‘세줄 요약’ 기술을 사용합니다.
전체 내용을 이해하기 위해서는 기사 본문과 함께 읽어야 합니다.
결론
- KT는 약 540억 원의 과징금과 시정명령을 부과받았으며, LG유플러스는 조사 과정에서의 자료 관리 문제로 수사를 의뢰받았습니다.
- 조사 결과 KT는 불법 펨토셀 해킹으로 1만6,647명의 개인정보가 유출되었고, 이 중 368명은 소액결제 피해를 입은 것으로 확인되었습니다.
- 개인정보위는 이번 처분을 통해 기업이 개인정보 보호 의무를 최고경영진 차원의 관리 책임으로 인식해야 한다고 강조하며, 사고 발생 이후의 투명성과 자료 보존 의무가 제재 기준이 될 것이라고 밝혔습니다.
- #개인정보보호위원회
- #KT
- #LG유플러스
- #개인정보유출
- #과징금

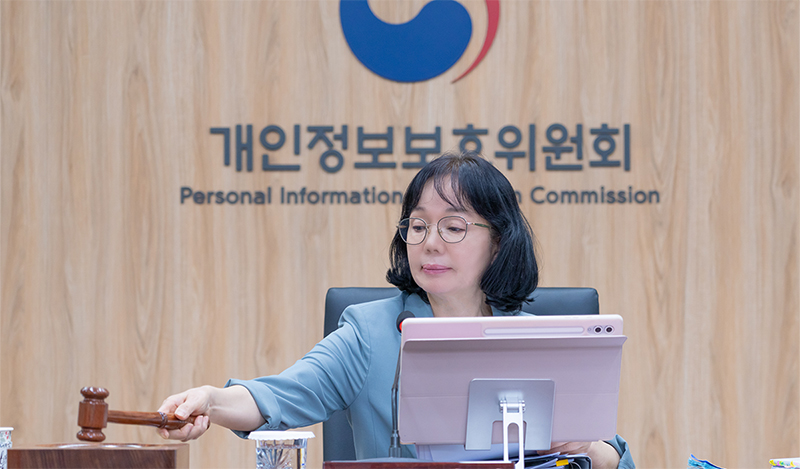
개인정보보호위원회가 KT와 LG유플러스의 개인정보 유출 사고에 대한 제재 처분을 의결했다. KT에는 약 540억 원의 과징금과 시정명령을 부과하고, LG유플러스에 대해서는 개인정보 유출 조사 과정에서의 자료 관리 문제 등을 이유로 수사를 의뢰했다. 이번 처분은 대형 통신사의 개인정보 보호 관리 체계와 사고 대응 책임을 강하게 묻는 조치로 평가된다.
개인정보위 조사 결과 KT는 불법 펨토셀을 통한 해킹으로 총 1만6,647명의 개인정보가 유출된 것으로 확인됐다. 유출된 정보는 가입자 식별 정보와 인증 관련 정보 등이 포함됐으며, 이 가운데 368명은 약 2억4,000만 원 규모의 소액결제 피해를 입은 것으로 조사됐다. 개인정보위는 KT가 불법 펨토셀 관리와 접근통제 등 개인정보 보호 조치를 제대로 이행하지 않은 점을 주요 위반 사항으로 판단했다.
개인정보위는 KT에 개인정보 보호법 위반 책임을 물어 539억7,900만 원의 과징금을 부과했다. 또한 사고 원인 조사 과정에서 악성코드 감염 사실을 신고하지 않고, 관련 로그를 삭제하거나 조사 과정에서 부정확한 자료를 제출한 정황을 확인해 별도의 고발 조치도 진행하기로 했다.
LG유플러스 역시 개인정보 유출 사고 조사 과정에서 문제가 확인됐다. 개인정보위는 LG유플러스가 사고 관련 서버를 폐기하는 등 조사에 필요한 자료 확보를 어렵게 한 정황을 확인하고, 증거 은닉 및 폐기 여부에 대한 수사를 의뢰하기로 했다. 개인정보위는 이번 처분을 계기로 개인정보 사고 발생 이후 증거를 훼손하거나 조사를 방해하는 행위에 대한 제재 강화 방안도 검토할 방침이다.
이번 제재는 최근 통신·플랫폼 기업에서 대규모 개인정보 유출 사고가 잇따르는 가운데 내려진 조치다. 개인정보위는 기업이 개인정보 보호 의무를 단순한 보안 투자 수준이 아니라 최고경영진 차원의 관리 책임으로 인식해야 한다는 점을 강조하고 있다. 특히 사고 발생 이후 대응 과정에서의 투명성과 자료 보존 의무가 향후 제재 수준을 결정하는 중요한 기준이 될 전망이다.
김형광 기자 press@appstory.co.kr
국내 최초 스마트 & 앱매거진 - 앱스토리
Copyright © 앱스토리, 무단전재 및 재배포 금지